Son yenilənmə: 28 Sentyabr, 2026
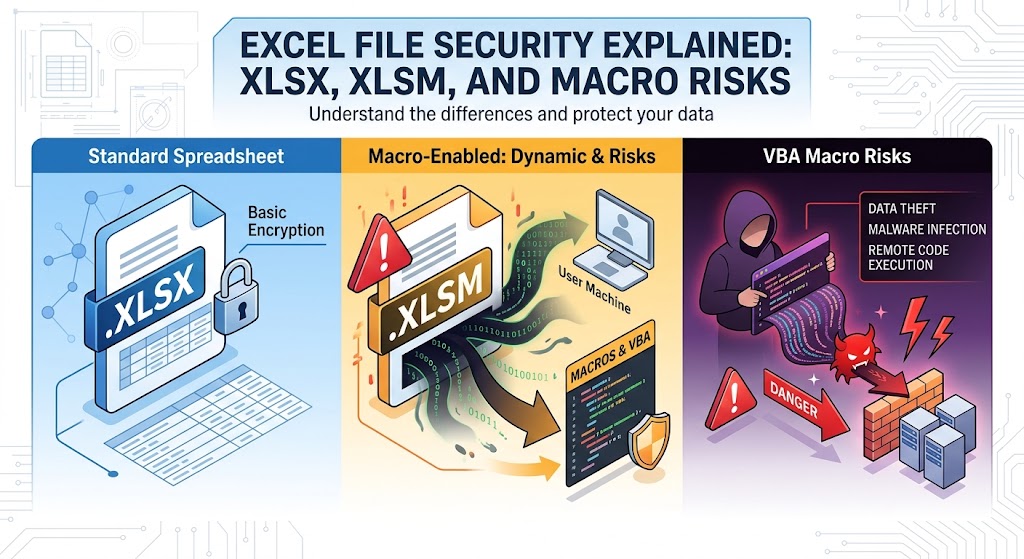
Excel Fayl Təhlükəsizliyi İzah Edildi: XLSX, XLSM və Makro Riskləri
On illərdir ki, Microsoft Excel iş əməliyyatlarının universal mühərriki kimi fəaliyyət göstərir. O, korporativ büdcələri tarazlayır, mürəkkəb məlumat dəstlərini vizuallaşdırır, inventarı izləyir və demək olar ki, bütün sənayelərdə analitik boru kəmərlərini gücləndirir.
Lakin, eyni hesablama çevikliyi elektron cədvəlləri kibertəhlükəçilərin davamlı sevdiyi bir vasitə halına gətirir. Hücumçular 1990-cı illərin sonundakı makro viruslarının ilk dövrlərindən bəri elektron cədvəlləri silahlandırıblar. Microsoft və sistem administratorları fayl formatı ayrımı və standart makro bloklaması kimi bir neçə müdafiə qatını tətbiq etsələr də, sosial mühəndislik və incə memarlıq riskləri Excel‑ə yönəlmiş hücumların aktuallığını qoruyur.
Dayanıqlı təhlükəsizlik mövqeyini qurmaq üçün tərtibatçılar, idarəçilər və güclü istifadəçilər iş kitabı interfeysinin dərinliklərinə baxmalıdırlar. Əsas OpenXML formatının necə işlədiyini, .xlsx və .xlsm formatlarının memarlıq səviyyəsində necə fərqləndiyini və makro icra mexanizmlərinin necə işlədiyini anlamaq müasir son nöqtələri müdafiə etmək üçün vacibdir.
1. Müasir Excel Fayllarının Anatomiya: OpenXML Açıq Şəkildə
Microsoft Office 2007-nin buraxılışından əvvəl, Excel faylları əsasən özəl ikili formatlarda saxlanırdı, ən çox diqqətəlayiq olanı .xls formatı (Binary Interchange File Format, yəni BIFF8 tərəfindən tənzimlənir). .xls fayllarında, məlumat qeydləri, formatlama tərifləri, formulalar və Visual Basic for Applications (VBA) makro axınları tək bir strukturlaşdırılmış saxlama konteynerində paketlənirdi. Bu, proqramlı yoxlamanı çətinləşdirir və hücumçulara zərərli yüklü skriptləri qeyri-şəffaf ikili sektorların içində gizlətməyə imkan verirdi.
Excel 2007-dən başlayaraq, Microsoft Office Open XML (OOXML) standartını (ECMA-376 və ISO/IEC 29500 kimi standartlaşdırılmış) təqdim etdi. OOXML altında, Excel iş kitabları artıq monolitik ikili bloklar deyil. Bunun əvəzinə, XML sənədləri, əlaqə cədvəlləri və yerləşdirilmiş media aktivləri kimi iyerarxik struktura malik sıxılmış arxivlərdir.
ZIP konteynerinin içində
Əgər istənilən standart müasir Excel iş kitabını götürüb onun uzantısını .zip olaraq dəyişdirsəniz, onun məzmununu istənilən standart açma (dekompressiya) aləti ilə çıxara bilərsiniz:
my_workbook.xlsx (extracted)
│
├── [Content_Types].xml        <-- Registry of MIME types and structural parts
├── _rels/                     <-- Package-level relationship mappings
│   └── .rels
├── docProps/                  <-- Metadata (author, creation date, revision)
│   ├── app.xml
│   └── core.xml
└── xl/                        <-- Core spreadsheet contents
    ├── workbook.xml           <-- Workbook-level parameters and sheet list
    ├── styles.xml             <-- Cell styles, fonts, and borders
    ├── sharedStrings.xml      <-- Unique string index for performance optimization
    ├── _rels/
    │   └── workbook.xml.rels  <-- Sheet and component dependencies
    └── worksheets/
        ├── sheet1.xml         <-- Raw cell values, formulas, and grid geometry
        └── sheet2.xml
Bu struktur dəyişməsi dərhal təhlükəsizlik faydaları təmin etdi:
- DPI (Deep Packet Inspection) & Gateway Visibility: Təhlükəsizlik cihazları, proksilər və son nöqtə agentləri arxivi anında açıb, sadə mətn XML ağaclarını təhlil edərək şübhəli sətirləri, xarici URL-ləri və ya yerləşdirilmiş obyektləri müəyyən edə bilərlər.
- Deterministic File Validation: Əgər fayl OpenXML sənədi olduğunu iddia edirsə, lakin sxem məhdudiyyətlərini pozursa, Excel onu açmaqdan imtina edir və ya sandbox rejimində bərpa modunda işlədilir.
- Format Separation: Microsoft adi hesablama cədvəllərini yerləşdirilmiş prosedur skriptləri icra edə bilən fayllardan ayırdı.
2. XLSX vs. XLSM: Memarlıq Sərhədi
.xlsx və .xlsm arasındakı əsas fərq fayl strukturunun icra edilə bilən makro layihələrinin daxil edilməsinə icazə verib-verməməsindədir.
| Xüsusiyyət / Ölçü | .xlsx (Excel OpenXML Cədvəli) | .xlsm (Excel Makro Dəstəyi olan Cədvəl) |
|---|---|---|
| MIME Məzmun Növü | application/vnd.openxmlformats-officedocument.spreadsheetml.sheet | application/vnd.ms-excel.sheet.macroEnabled.12 |
| VBA Saxlama Konteyneri | Tamamilə Qadağandır. vbaProject.bin saxlanıla bilməz | İcazə Verilir. xl/vbaProject.bin ehtiva edir |
| Yerel İcra Riski | Makro icrası üçün əhəmiyyətsiz; formul inyeksiyası/DDE ilə məhdud | Yüksək; iş dəftəri ilə qarşılıqlı əlaqədə avtomatlaşdırılmış VBA kodunu işlədə bilər |
| OpenXML Sərt sxemi | Sərt, makrosuz XML təriflərinə uyğun gəlir | Köhnə və müasir avtomatlaşdırma uzantıları üçün tərifləri ehtiva edir |
| İstifadəçi Görsel Göstəricisi | Standart yaşıl cədvəl ikonu | Cədvəl ikonu ünvan işarəsi ilə nişanlanmış |
Tətbiq Mexanizmi: Niyə XLSX Makroları İşlədə Bilməz
Gənc administratorlar və inkişafçılar arasında ümumi sual budur: Bir hücumçu zərərli .xlsm faylını götürüb icra edilə bilən kod əlavə edərsə və fayl uzantısını .xlsx olaraq dəyişdirsə nə baş verir?
Qısa cavab: Fayl makronu icra etməyəcək.
Excel icra qaydalarını müəyyən etmək üçün yalnız fayl uzantısına etibar etmir. .xlsx adlı fayl açıldıqda:
- Excel zip məzmununu yoxlayır və
[Content_Types].xml-ə istinad edir. - Həqiqi
.xlsxfaylında, bütün təyin edilmiş məzmun tipləri standart data elementlərini (məsələn,worksheet,sharedStringsvə yastyles) təmsil edir. - Əgər bir hücumçu əl ilə tərtib olunmuş VBA axınını (
xl/vbaProject.bin).xlsxpaketinə əlavə edib əlaqələri yeniləsə, Excel açıq bir sxem ziddiyyəti ilə qarşılaşır:- O, makro imkanını göstərən məzmun tipləri ilə bağlı
.xlsxuzantısını görür. - Excel ölümcül bir bütövlük xətası verir: “Excel ‘filename.xlsx’ faylını aça bilmir, çünki fayl formatı və ya fayl uzantısı etibarsızdır. Faylın zədələnmədiyini yoxlayın…”
- O, makro imkanını göstərən məzmun tipləri ilə bağlı
- Əgər hücumçu daxili tipləri dəyişdirmədən, ikili faylı qeydiyyatdan keçirmədən saxlayarsa, Excel
vbaProject.binfaylını zip arxivində istinad edilməmiş, yetim əlavə kimi qəbul edir və yükləmə dövründə tamamilə atır.
Nəticədə, gerçək .xlsx konteyneri kimi tam işləyən fayl yerli VBA kodunu icra edə bilməz. Lakin bu, .xlsx fayllarının bütün hücum vektorlarından azad olduğu demək deyil, bu bələdçədə daha sonra araşdırılacaq.
3. Makro Riskləri & Hücum Həyat Dövrü
Makrolar Visual Basic for Applications (VBA) vasitəsilə təkrarlanan mühasibat, maliyyə modelləşdirmə və məlumat manipulyasiyası vəzifələrini avtomatlaşdırmaq üçün hazırlanmışdır. VBA iş yerində avtomatlaşdırma üçün yaradıldığına görə, ona Component Object Model (COM), Windows Script Host (WSH) və birbaşa Win32 API çağırışları vasitəsilə əsas Windows əməliyyat sisteminə geniş giriş imkanı verildi.
Etibarsız bir makro icra olunduqda, o, giriş etmiş istifadəçi ilə eyni icazələrlə işləyir. O, virtuallaşdırılmış JavaScript‑tərzli brauzer sandbox‑ında saxlanılmır.
+--------------------------------------------------------------------------------+
|                             ATTACK LIFECYCLE                                   |
+--------------------------------------------------------------------------------+
                                       │
                                       ▼
  [ Delivery & Evasion ]  ──────► Spear-phishing email with .xlsm, .xlam, or .zip.
                                       │
                                       ▼
  [ Social Engineering ]  ──────► Lures victim to bypass Protected View ("Enable Content").
                                       │
                                       ▼
  [ Auto-Execution ]      ──────► Auto_Open() or Workbook_Open() triggers automatically.
                                       │
                                       ▼
  [ System Invocation ]   ──────► VBA creates COM objects (WScript.Shell, WinHttp.WinHttpRequest).
                                       │
                                       ▼
  [ Payload Retrieval ]   ──────► Spawns hidden PowerShell/cURL to fetch staging binary.
                                       │
                                       ▼
  [ Post-Exploitation ]   ──────► In-memory execution, credential theft, lateral movement.
Ümumi Makro Giriş Texnikaları
Avtomatik İcra Kancaları: Hücumçular öz giriş nöqtələrini
Sub Auto_Open()və yaPrivate Sub Workbook_Open()kimi daxili hadisə idarəedicilərində yerləşdirirlər. İstifadəçi icra icazəsi verdikdən dərhal sonra bu prosedurlar cədvəldə heç bir klik tələb etmədən işə düşür.Obfuskasiya və Stomping:
- String Obfuskasiyası: Yük URL-ləri və sistem çağırışlarını simvol massivləri, XOR şifrələməsi, Base64 dekodlaşdırması və ya mühit dəyişəni birləşdirməsi (məsələn,
Chr(112) & Chr(111) & Chr(119)...) istifadə edərək gizlədir. - VBA Stomping: VBA
vbaProject.bindaxilində iki formada mövcuddur: şərh olunan mənbə kodu və tərtib olunmuş p‑kod (spesifik Office versiyasına yönəldilmiş pseudo‑kod). Hücumçular mətn şəklindəki mənbə kodunu tamamilə silə bilərlər, yalnız tərtib olunmuş p‑kod qalır. Çoxsaylı əsas antivirus həlləri və statik analizatorlar yalnız mənbə axınını yoxlayır, p‑kod uyğun Office versiyası tərəfindən icra olunana qədər aşkar edilməz.
- String Obfuskasiyası: Yük URL-ləri və sistem çağırışlarını simvol massivləri, XOR şifrələməsi, Base64 dekodlaşdırması və ya mühit dəyişəni birləşdirməsi (məsələn,
Mövcud Resurslardan İstifadə (LotL): Müasir zərərli makrolar nadir hallarda
.exefaylını birbaşa diska yerləşdirir, bu isə Endpoint Detection and Response (EDR) agentlərini dərhal xəbərdar edər. Bunun əvəzinə, onlar daxili sistem alətləri ilə qarşılıqlı əlaqə qururlar:WScript.Shellnümunəsini yaradaraq komanda sətiri arqumentlərini icra etmək.PowerShell.exe-ni icra siyasətini bypass edərək (-ExecutionPolicy Bypass -WindowStyle Hidden) çağırmaq.Declare PtrSafe Function CreateProcessvə yaVirtualAllocvasitəsilə yerli Win32 API-lərinə müraciət edərək shellcode‑u birbaşa sistem yaddaşına daxil etmək.
4. Digər Cədvəl Təhlükə Vektorları (Standart VBA-dan Kənar)
Mühiti .xlsm fayllarına qarşı qorumaq yalnız müharibənin yarısıdır. Rəqiblər həmçinin ənənəvi VBA‑dan müstəqil işləyən mexanizmlərdən istifadə edirlər.
Dinamik Məlumat Mübadiləsi (DDE) və CSV İnjektsiyası
Excel, işləyən tətbiqlər arasında məlumat mübadiləsini təmin etmək üçün nəzərdə tutulmuş Dynamic Data Exchange (DDE) adlı köhnəlmiş protokola malikdir (məsələn, ayrı bir proqramdan canlı səhmlərin ticker məlumatlarını Excel hüceyrəsinə axıtmaq).
- Formul İnjekciyası Necə İşləyir:
Bir cədvəl hüceyrəsi
=,@,+və ya-kimi simvollarla başladıqda, Excel məzmunu formul kimi şərh edir. Əgər hücumçu bir veb tətbiqində CSV və ya XLSX formatına ixrac edilən təmizlənməmiş "Comments" sahəsi kimi bir girişi nəzarət altına alırsa, o, aşağıdakını daxil edə bilər:=cmd|'/C powershell.exe -w hidden -enc <base64_payload>'!A0 - Açıldıqda, Excel formulı qiymətləndirir, istifadəçiyə xarici bir tətbiqin başladılması barədə xəbərdarlıq edir və, təsdiq olunarsa, sistem qabığını işə salır.
Excel 4.0 (XLM) Köhnə Makrolar
1993-cü ildə VBA təqdim edilməzdən əvvəl, Excel Excel 4.0 (XLM) makroları kimi tanınan formul əsaslı makro sistemindən istifadə edirdi. Bu makrolar ayrı bir VBA layihəsi əvəzinə xüsusi makro vərəqlərində yerləşir.
XLM makroları hüceyrə formulları (məsələn =EXEC(\"calc.exe\")) kimi yazıldığı üçün bir çox standart VBA statik yoxlama mühərriklərini ötürür. Hücumçular 2010-cu illərin sonu və 2020-ci illərin əvvəllərində XLM makrolarını avtomatik aşkarlamadan qaçmaq üçün üstünlük verirdilər, Microsoft onları müasir müəssisə versiyalarında standart olaraq deaktiv etməzdən əvvəl.
Zərərli Xarici Bağlantılar və OLE Obyektləri
Adi bir .xlsx iş dəftəri hələ də xarici resurslar vasitəsilə risk yarada bilər:
- Gömülü OLE Paketləri: Hücumçu iş vərəqinə birbaşa gömülü PDF ikonası kimi maskalanmış icra edilə bilən fayl əlavə edə bilər.
- Xarici İş Dəftəri Bağlantıları və Veb Sorğuları: Bir XLSX faylı, fayl açıldıqda hücumçu tərəfindən idarə olunan əmrlər və idarəetmə (C2) serverlərinə avtomatik HTTP GET sorğuları göndərən xarici istinadlar ehtiva edə bilər, əsasən kəşfiyyat və ya netNTLM hash toplama hücumları üçün istifadə olunur.
5. Müəssisə Gücləndirilməsi və Dərin Müdafiə Strategiyaları
Excel-ə əsaslanan təhdidlərə qarşı müdafiə şəbəkə yoxlaması, sistem konfiqurasiyası, giriş nəzarətləri və əməliyyat proseslərini əhatə edən qatlı yanaşma tələb edir.
+─────────────────────────────────────────────────────────+
|                  ENTERPRISE DEFENSE LAYERS               |
+─────────────────────────────────────────────────────────+
|  PERIMETER: Drop inbound .xlsm, .xla, and .xltm at mail |
|  gateway unless cryptographically signed or exempted.   |
+---------------------------------------------------------+
|  IDENTITY & POLICY: Enforce ASR rules and apply         |
|  Mark of the Web (MotW) macro execution blocks.         |
+---------------------------------------------------------+
|  RUNTIME: Hook AMSI into Office to evaluate dynamic     |
|  VBA buffers directly before execution.                 |
+---------------------------------------------------------+
|  STORAGE: Restrict macro execution exclusively to       |
|  managed, centralized Trusted Locations.                |
+─────────────────────────────────────────────────────────+
1. Veb İşarəsini (MotW) Makro Bloklamasını Tətbiq Et
2022-ci ildə Microsoft Office tətbiqlərinin standart davranışını yeniləyərək: internetdən gələn fayllardakı makrolar defolt olaraq bloklanır.
İstifadəçi bir faylı brauzer və ya xarici müştəri vasitəsilə yüklədikdə, Windows faylı Zone.Identifier adlı alternativ məlumat axını (ADS) ilə işarələyir (Zona 3 interneti göstərir). Bu işarəyə sahib fayllar üçün Excel makroları tamamilə söndürür və qırmızı təhlükəsizlik banneri göstərir: > "TƏHLÜKƏSİZLİK RISKI: Microsoft bu faylın mənbəyi etibarsız olduğu üçün makroların işləməsini blokladı."
İdarəetmə Tədbiri: Bu davranışın Qrup Siyasəti vasitəsilə tətbiq olunduğundan və son istifadəçilər tərəfindən dəyişdirilə bilmədiyindən əmin olun:
- GPO Yolu:
User Configuration > Administrative Templates > Microsoft Excel 2016 > Excel Options > Security > Trust Center - Ayar: "İnternetdən gələn Office fayllarında makroların işləməsini blokla" aktivləşdirin.
2. Hücum Səthinin Azaldılması (ASR) Qaydalarını Konfiqurasiya Et
Microsoft Defender for Endpoint istifadə edən təşkilatlar Office tətbiqləri üçün xüsusi olaraq hazırlanmış əsas Attack Surface Reduction qaydalarını aktivləşdirməlidir:
Office tətbiqlərinin uşaq proseslər yaratmasının qarşısını al(GUID:D4F940AB-401B-4EFC-AADC-AD5F3C50688A)- Excel-in PowerShell, CMD və ya skript mühərriklərini işə salmasının qarşısını alır.
Office tətbiqlərinin digər proseslərə kod daxil etməsini bloklayın(GUID:75668C1F-73B5-4CF0-BB93-3ECF5CB7CC84)Office makrolarından Win32 API çağırışlarını bloklayın(GUID:92E6390C-CF9E-43CE-BD8C-0E6F0FE66680)
3. Antimalware Skan İnterfeysindən (AMSI) İstifadə Et
Microsoft 365-inin müasir versiyaları VBA icrasını birbaşa AMSI ilə inteqrasiya edir. Hətta hücumçu mürəkkəb sətir gizlətməsi və ya VBA stomping tətbiq etsə belə, VBA icra mühərriki bərpa edilmiş, şifrələnməmiş əmrləri icra edilməzdən əvvəl dəqiq millisaniyədə quraşdırılmış antivirus/EDR mühərrikinə ötürür. Son nöqtə qorunmanızın AMSI icra hadisələrini fəal şəkildə izlədiyinə əmin olun.
4. Etibarlı Yerlərə və Rəqəmsal Sertifikatlara Keçid
Gündəlik əməliyyatlar üçün avtomatlaşdırılmış elektron cədvəllərə əsaslanan təşkilatlar üçün:
- İstifadəçi Yükləmələrində və ya masaüstü qovluqlarında sərbəst XLSM fayllarını aradan qaldırın.
- Etibarlı Yerlərdən İstifadə Edin: Makro icrasını yalnız IT administratorları tərəfindən idarə olunan yalnız oxuna bilən şəbəkə paylaşımlarına məhdudlaşdırın.
- Kod İmzalama: Daxili hazırlanmış bütün makroların müəssisə Ümumi Açar İnfrastrukturundan (PKI) verilən sertifikatla kriptoqrafik olaraq imzalanmasını məcburi edin. Excel-i yalnız rəqəmsal imzalı makroları icra edəcək şəkildə konfiqurasiya edin və imzasız makroları səssizcə bloklayın.
6. İnkişafçının Baxışı: Təhlükəsiz Avtomatlaşdırmanın Qurulması
Əgər Excel fayllarını təhlil edən, yaradan və ya istifadə edən proqram təminatı (məsələn, pandas/openpyxl istifadə edən Python boru kəmərləri, Node.js mikroservisləri və ya C#/.NET tətbiqləri) hazırlayırsınızsa, bu inkişaf təhlükəsizlik tədbirlərini tətbiq edin:
Yükləmə Sərhədində Gözlənilməyən Fayl Formatlarını Rədd Edin: Əgər tətbiqiniz maliyyə hesabatlarını gözləyirsə, daxil olan faylların
.xlsxformatına tam uyğunluğunu ciddi şəkildə yoxlayın. Daxili sehrli baytları (standart zip başlığı50 4B 03 04) incələyin və arxiv indeksindəvbaProject.bingirişlərinin olmadığını təsdiqləyin, sonra bulud bucketlərinə və ya verilənlər bazası anbarlarına yaddaşda saxlayın.Formul İnjekciyasına Qarşı Məlumatları Təmizləyin: İstifadəçi tərəfindən yaradılan girişi CSV və ya XLSX fayllarına ixrac edərkən, təhlükəli simvollarla (
=,+,-,@,\t,\r) başlayan hər hüceyrənin əvvəlinə apostrof (') və ya boşluq əlavə edin:def sanitize_for_spreadsheet(value: str) -> str: if value and value[0] in ('=', '+', '-', '@', '\t', '\r'): return f"'{value}" return valueVBA-dan Office Scripts və ya Web Əlavələrinə Keçin: Müasir müəssisə avtomatlaşdırması üçün köhnə VBA tamamilə aradan qaldırılmalıdır:
- Office Scripts: TypeScript-də yazılmış Office Scripts, sandboxlu bulud mühitində işləyir və veb və masaüstü versiyaları arasında təmiz şəkildə fəaliyyət göstərir, yerli OS sistem çağırışlarını açıqlamadan.
- Office Web Add-ins: Standart HTML, CSS və müasir JavaScript istifadə edərək yaradılmış, veb əlavələr idarə olunan JavaScript API-ləri vasitəsilə ünsiyyət qurur və yerli əməliyyat sistemindən izolyasiya olunur.
7. Cədvəl Təhlükəsizliyi üçün Xülasə Yoxlama Siyahısı
- Standart olaraq
.xlsx-i məcbur et: Bütün standart istifadəçi iş axınlarının makrosuz.xlsxformatında saxlanmasını tələb edin. - İnternet mənbəli makroları blokla: MotW siyasətinin tətbiqinin təşkilatınızda GPO və ya Intune vasitəsilə yerləşdirildiyini təsdiq edin.
- ASR qaydalarını aktivləşdir: Office məhsullarının komanda tərcüməçiləri və ya uşaq prosesləri yaratmasını qadağan edin.
- Excel 4.0 (XLM)-i ləğv et: Köhnə XLM makro mühərriklərinin bütün iş stansiyalarında daimi olaraq deaktiv edildiyinə əmin olun.
- Tətbiq ixracını təmizlə: CSV və Excel yaradılma prosedurlarını CSV/formula inyeksiyasına qarşı qoruyun.
- Office Scripts-ə keçid: Köhnə idarəetmə makrolarını TypeScript əsaslı Office Scripts və idarə olunan API-lərə köçürün.
Cədvəlləri yalnız sənəd faylları kimi deyil, icra qabiliyyəti daşıyan strukturlaşdırılmış proqram konteynerləri kimi qəbul edərək, təhlükəsizlik komandaları və inkişafçılar müəssisə hesablama sahəsində ən qədim hücum vektorlarından birini səmərəli şəkildə neytrallaşdıra bilərlər.
Tez-tez Soruşulan Suallar (FAQ)
Sual 1: .xlsx uzantılı fayl zərərli makro işlədə bilərmi?
Xeyr, OpenXML standartı .xlsx fayllarında makro kodunu qəti şəkildə qadağan edir və Excel həqiqi .xlsx konteynerinə daxil edilmiş hər hansı VBA layihəsini rədd edəcək və ya siləcək.
Sual 2: Excel faylı məndən “Redaktəni aktivləşdir” və ya “Məzmunu aktivləşdir” istəsə, nə etməliyəm?
İcazələri yalnız göndəricini tanıyırsınızsa və faylı gözləyirdinizsə verin; bu sorğu etibarsız makroların kod icra etməsinə imkan verən əsas yoxlama nöqtəsidir.
Sual 3: Microsoft Excel faylın internetdən gəldiyini necə müəyyən edir?
Windows yüklənmiş fayllara gizli “Mark of the Web” (Zone.Identifier) axını əlavə edir, bu da Excel‑ə faylları Qorunan Görünüşdə açmağı və makroları standart olaraq bloklamasını bildirir.
Sual 4: CSV faylları XLSX və XLSM fayllarından daha təhlükəsizdirmi?
CSV faylları yerli VBA makrolarını ehtiva edə bilməz, lakin açıldıqda Excel tərəfindən icra olunan zərərli əmrlər ehtiva edirlərsə, formul enjeksiyası hücumlarına qarşı həssas qalırlar.
Sual 5: Müasir Office Skriptləri ənənəvi VBA makrolarından necə fərqlənir?
Office Scripts sandbox mühitində TypeScript üzərində işləyir, bu da onların yerli fayl sisteminizə, komanda sətrinə və ya əməliyyat sistemi API‑lərinə çıxışını əngəlləyir.