Τελευταία ενημέρωση: 28 Σεπ, 2026
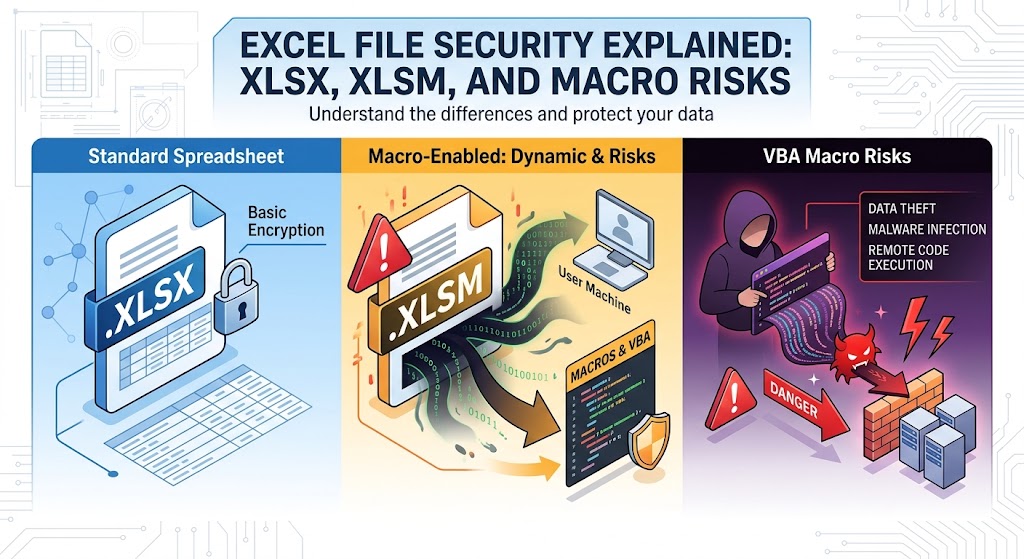
Ασφάλεια Αρχείων Excel Εξηγμένη: XLSX, XLSM και Κίνδυνοι Μακροεντολών
Για δεκαετίες, το Microsoft Excel αποτελεί τον καθολικό κινητήρα των επιχειρηματικών λειτουργιών. Ισορροπεί εταιρικούς προϋπολογισμούς, οπτικοποιεί σύνθετα σύνολα δεδομένων, παρακολουθεί αποθέματα και τροφοδοτεί αναλυτικές αλυσίδες σε σχεδόν κάθε κλάδο.
Ωστόσο, η ίδια υπολογιστική ευελιξία καθιστά τα λογιστικά φύλλα αγαπημένο στόχο των κυβερνοεπιτιθέμενων. Οι επιτιθέμενοι έχουν εξοπλίσει τα λογιστικά φύλλα από τις πρώτες μέρες των ιών μακροεντολών στα τέλη της δεκαετίας του 1990. Ενώ η Microsoft και οι διαχειριστές συστημάτων έχουν εισαγάγει πολλαπλά επίπεδα άμυνας — όπως η διαχωριστική διαχείριση μορφών αρχείων και ο προεπιλεγμένος αποκλεισμός μακροεντολών — η κοινωνική μηχανική και οι λεπτές αρχιτεκτονικές αδυναμίες συνεχίζουν να διατηρούν τις επιθέσεις που στοχεύουν στο Excel σχετικές.
Για να δημιουργήσετε μια ανθεκτική θέση ασφαλείας, οι προγραμματιστές, οι διαχειριστές και οι προχωρημένοι χρήστες πρέπει να κοιτάξουν κάτω από τη διεπαφή του βιβλίου εργασίας. Η κατανόηση του τρόπου λειτουργίας του υποκείμενου μορφότυπου OpenXML, του πώς τα .xlsx και .xlsm διαφέρουν σε αρχιτεκτονικό επίπεδο, και του πώς λειτουργούν οι μηχανισμοί εκτέλεσης μακροεντολών είναι ζωτικής σημασίας για την άμυνα των σύγχρονων τελικών σημείων.
1. Ανατομία των Σύγχρονων Αρχείων Excel: OpenXML Αποδομημένο
Πριν από την κυκλοφορία του Microsoft Office 2007, το Excel αποθήκευε αρχεία κυρίως χρησιμοποιώντας ιδιόκτητους δυαδικούς μορφότυπους, κυρίως τη μορφή .xls (που διέπεται από το Binary Interchange File Format, ή BIFF8). Στα αρχεία .xls, οι εγγραφές δεδομένων, οι ορισμοί μορφοποίησης, οι τύποι και τα ρεύματα μακροεντολών Visual Basic for Applications (VBA) συσκευάζονταν σε ένα ενιαίο δομημένο χώρο αποθήκευσης. Αυτό καθιστούσε δύσκολη την προγραμματική επιθεώρηση και επέτρεπε στους επιτιθέμενους να κρύψουν κακόβουλα σενάρια φορτίου μέσα σε αδιαφανείς δυαδικούς τομείς.
Από το Excel 2007 και μετά, η Microsoft εισήγαγε το πρότυπο Office Open XML (OOXML) (τυποποιημένο ως ECMA-376 και ISO/IEC 29500). Με το OOXML, τα βιβλία εργασίας του Excel δεν είναι πλέον μονολιθικά δυαδικά μπλοκ. Αντίθετα, είναι συμπιεσμένα αρχεία zip που περιέχουν μια ιεραρχική δομή XML εγγράφων, πίνακες σχέσεων και ενσωματωμένα πολυμέσα.
Μέσα στο αρχείο ZIP
Αν πάρετε οποιοδήποτε τυπικό σύγχρονο βιβλίο εργασίας του Excel και μετονομάσετε την επέκτασή του σε .zip, μπορείτε να εξάγετε τα περιεχόμενά του με οποιοδήποτε τυπικό εργαλείο αποσυμπίεσης:
my_workbook.xlsx (extracted)
│
├── [Content_Types].xml        <-- Registry of MIME types and structural parts
├── _rels/                     <-- Package-level relationship mappings
│   └── .rels
├── docProps/                  <-- Metadata (author, creation date, revision)
│   ├── app.xml
│   └── core.xml
└── xl/                        <-- Core spreadsheet contents
    ├── workbook.xml           <-- Workbook-level parameters and sheet list
    ├── styles.xml             <-- Cell styles, fonts, and borders
    ├── sharedStrings.xml      <-- Unique string index for performance optimization
    ├── _rels/
    │   └── workbook.xml.rels  <-- Sheet and component dependencies
    └── worksheets/
        ├── sheet1.xml         <-- Raw cell values, formulas, and grid geometry
        └── sheet2.xml
Αυτή η δομική αλλαγή παρείχε άμεσα οφέλη ασφαλείας:
- DPI (Deep Packet Inspection) & Gateway Visibility: Οι συσκευές ασφαλείας, οι διαμεσολαβητές και οι πράκτορες άκρων μπορούν να αποσυμπιέσουν το αρχείο άμεσα και να αναλύσουν δέντρα XML απλού κειμένου για να εντοπίσουν ύποπτες αλφαριθμητικές ακολουθίες, εξωτερικές διευθύνσεις URL ή ενσωματωμένα αντικείμενα.
- Deterministic File Validation: Εάν ένα αρχείο ισχυρίζεται ότι είναι έγγραφο OpenXML αλλά παραβιάζει τους περιορισμούς του σχήματος, το Excel αρνείται να το ανοίξει ή το εκτελεί σε λειτουργία ανάκτησης σε sandbox.
- Format Separation: Η Microsoft διαχώρισε τα κανονικά υπολογιστικά λογιστικά φύλλα από αρχεία που μπορούν να εκτελούν ενσωματωμένα διαδικαστικά σενάρια.
2. XLSX vs. XLSM: Το Αρχιτεκτονικό Όριο
Η κύρια διαφορά μεταξύ .xlsx και .xlsm έγκειται στο αν η δομή του αρχείου επιτρέπει την ένταξη εκτελέσιμων έργων μακροεντολών.
| Χαρακτηριστικό / Διάσταση | .xlsx (Φύλλο εργασίας Excel OpenXML) | .xlsm (Φύλλο εργασίας Excel με δυνατότητα μακροεντολών) |
|---|---|---|
| Τύπος Περιεχομένου MIME | application/vnd.openxmlformats-officedocument.spreadsheetml.sheet | application/vnd.ms-excel.sheet.macroEnabled.12 |
| Κοντέινερ αποθήκευσης VBA | Απαγορεύεται αυστηρά. Δεν μπορεί να αποθηκευτεί vbaProject.bin | Επιτρέπεται. Περιέχει xl/vbaProject.bin |
| Κίνδυνος Εγγενής Εκτέλεσης | Αμελητέο για εκτέλεση μακροεντολών· περιορισμένο στην ένεση τύπων/DDE | Υψηλό· μπορεί να εκτελέσει αυτοματοποιημένο κώδικα VBA κατά την αλληλεπίδραση με το βιβλίο εργασίας |
| Σχήμα OpenXML Strict | Συμμορφώνεται με αυστηρούς, χωρίς μακροεντολές ορισμούς XML | Περιλαμβάνει ορισμούς για κληρονομικές και σύγχρονες επεκτάσεις αυτοματοποίησης |
| Οπτικός Δείκτης Χρήστη | Τυπικό πράσινο εικονίδιο λογιστικού φύλλου | Εικονίδιο λογιστικού φύλλου με σήμα θαυμαστικού |
Ο μηχανισμός επιβολής: Γιατί το XLSX δεν μπορεί να εκτελεί μακροεντολές
Μια συχνή ερώτηση μεταξύ νέων διαχειριστών και προγραμματιστών είναι: Τι συμβαίνει αν ένας επιτιθέμενος πάρει ένα κακόβουλο αρχείο .xlsm, ενσωματώσει εκτελέσιμο κώδικα και μετονομάσει την επέκταση αρχείου σε .xlsx;
Η σύντομη απάντηση: Το αρχείο δεν θα εκτελέσει τη μακροεντολή.
Το Excel δεν βασίζεται αποκλειστικά στην επέκταση αρχείου για να καθορίσει τους κανόνες εκτέλεσης. Κατά το άνοιγμα ενός αρχείου με όνομα .xlsx:
- Το Excel εξετάζει το περιεχόμενο zip και αναφέρει το αρχείο
[Content_Types].xml. - Σε ένα γνήσιο αρχείο
.xlsx, όλοι οι ορισμένοι τύποι περιεχομένου αντιπροσωπεύουν τυπικά στοιχεία δεδομένων (όπωςworksheet,sharedStringsήstyles). - Αν ένας επιτιθέμενος ενσωματώσει χειροκίνητα ένα μεταγλωττισμένο ρεύμα VBA (
xl/vbaProject.bin) σε ένα πακέτο.xlsxκαι ενημερώσει τις σχέσεις, το Excel αντιμετωπίζει μια σαφή αντίφαση σχήματος:- Βλέπει ότι η επέκταση
.xlsxείναι δεσμευμένη σε τύπους περιεχομένου που υποδεικνύουν δυνατότητα μακροεντολής. - Το Excel εμφανίζει ένα μοιραίο σφάλμα ακεραιότητας: "Το Excel δεν μπορεί να ανοίξει το αρχείο ‘filename.xlsx’ επειδή η μορφή αρχείου ή η επέκταση αρχείου δεν είναι έγκυρη. Επαληθεύστε ότι το αρχείο δεν έχει καταστραφεί…"
- Βλέπει ότι η επέκταση
- Αν ο επιτιθέμενος αφήσει τους εσωτερικούς τύπους αμετάβλητους χωρίς να καταχωρήσει το δυαδικό, το Excel αντιμετωπίζει το
vbaProject.binως μια μη αναφερόμενη, ορφανή προσθήκη μέσα στο αρχείο zip και το απορρίπτει εντελώς κατά τον κύκλο φόρτωσης.
Συνεπώς, ένα αρχείο που λειτουργεί αυστηρά ως γνήσιο κοντέινερ .xlsx δεν μπορεί να εκτελέσει εγγενή κώδικα VBA. Ωστόσο, αυτό δεν σημαίνει ότι τα αρχεία .xlsx είναι απαλλαγμένα από όλα τα διανύσματα επίθεσης, όπως εξετάζεται αργότερα σε αυτόν τον οδηγό.
3. Κίνδυνοι μακροεντολών & ο κύκλος ζωής της επίθεσης
Τα μακροεντολές σχεδιάστηκαν για να αυτοματοποιούν επαναλαμβανόμενες εργασίες λογιστικής, χρηματοοικονομικής μοντελοποίησης και χειρισμού δεδομένων μέσω του Visual Basic for Applications (VBA). Επειδή το VBA δημιουργήθηκε για αυτοματοποίηση στον χώρο εργασίας, του δόθηκε εκτεταμένη πρόσβαση στο υποκείμενο λειτουργικό σύστημα Windows μέσω του Component Object Model (COM), του Windows Script Host (WSH) και άμεσων κλήσεων Win32 API.
Όταν εκτελείται μια μη αξιόπιστη μακροεντολή, τρέχει με ακριβώς τα ίδια προνόμια με τον συνδεδεμένο χρήστη. Δεν παγιδεύεται μέσα σε ένα εικονικοποιημένο sandbox προγράμματος περιήγησης τύπου JavaScript.
+--------------------------------------------------------------------------------+
|                             ATTACK LIFECYCLE                                   |
+--------------------------------------------------------------------------------+
                                       │
                                       ▼
  [ Delivery & Evasion ]  ──────► Spear-phishing email with .xlsm, .xlam, or .zip.
                                       │
                                       ▼
  [ Social Engineering ]  ──────► Lures victim to bypass Protected View ("Enable Content").
                                       │
                                       ▼
  [ Auto-Execution ]      ──────► Auto_Open() or Workbook_Open() triggers automatically.
                                       │
                                       ▼
  [ System Invocation ]   ──────► VBA creates COM objects (WScript.Shell, WinHttp.WinHttpRequest).
                                       │
                                       ▼
  [ Payload Retrieval ]   ──────► Spawns hidden PowerShell/cURL to fetch staging binary.
                                       │
                                       ▼
  [ Post-Exploitation ]   ──────► In-memory execution, credential theft, lateral movement.
Κοινές τεχνικές εισαγωγής μακροεντολών
Αγκύλες Αυτόματης Εκτέλεσης: Οι επιτιθέμενοι τοποθετούν το σημείο εισόδου τους σε ενσωματωμένους χειριστές συμβάντων όπως
Sub Auto_Open()ήPrivate Sub Workbook_Open(). Μόλις ο χρήστης χορηγήσει δικαιώματα εκτέλεσης, αυτές οι ρουτίνες ενεργοποιούνται χωρίς να απαιτούνται κλικ μέσα στο φύλλο εργασίας.Απόκρυψη και Stomping:
- Απόκρυψη Συμβολοσειρών: Τα φορτία κρύβουν URLs και κλήσεις συστήματος χρησιμοποιώντας πίνακες χαρακτήρων, κωδικοποίηση XOR, αποκωδικοποίηση Base64 ή συνένωση μεταβλητών περιβάλλοντος (π.χ.,
Chr(112) & Chr(111) & Chr(119)...). - VBA Stomping: Το VBA υπάρχει σε δύο μορφές μέσα στο
vbaProject.bin: ερμηνευμένος πηγαίος κώδικας και μεταγλωττισμένος p-code (ψευδοκώδικας προσανατολισμένος στην συγκεκριμένη έκδοση του Office που τον συνέταξε). Οι επιτιθέμενοι μπορούν να διαγράψουν εντελώς τον κώδικα σε απλό κείμενο, αφήνοντας μόνο τον μεταγλωττισμένο p-code. Πολλές βασικές λύσεις αντιβιοτικών και στατικοί αναλυτές εξετάζουν μόνο το ρεύμα πηγαίου κώδικα, αφήνοντας τον p-code αανιχνευμένο μέχρι να εκτελεστεί από μια συμβατή έκδοση του Office.
- Απόκρυψη Συμβολοσειρών: Τα φορτία κρύβουν URLs και κλήσεις συστήματος χρησιμοποιώντας πίνακες χαρακτήρων, κωδικοποίηση XOR, αποκωδικοποίηση Base64 ή συνένωση μεταβλητών περιβάλλοντος (π.χ.,
Αξιοποίηση Υφιστάμενων Πόρων (LotL): Τα σύγχρονα κακόβουλα μακροεντολές σπάνια αποθηκεύουν απευθείας ένα αρχείο
.exeστο δίσκο, κάτι που θα ειδοποιούσε αμέσως τους πράκτορες Endpoint Detection and Response (EDR). Αντίθετα, αλληλεπιδρούν με ενσωματωμένα εργαλεία συστήματος:- Δημιουργία αντικειμένου
WScript.Shellγια την εκτέλεση επιχειρημάτων γραμμής εντολών. - Κλήση του
PowerShell.exeμε παράκαμψη πολιτικής εκτέλεσης (-ExecutionPolicy Bypass -WindowStyle Hidden). - Κλήση των εγγενών API Win32 μέσω του
Declare PtrSafe Function CreateProcessή τουVirtualAllocγια ένεση κώδικα κελύφους (shellcode) απευθείας στη μνήμη του συστήματος.
- Δημιουργία αντικειμένου
4. Άλλοι φορείς απειλών υπολογιστικών φύλλων (Πέρα από το τυπικό VBA)
Η ασφάλιση ενός περιβάλλοντος ενάντια σε αρχεία .xlsm είναι μόνο το ήμισυ του αγώνα. Οι αντίπαλοι χρησιμοποιούν επίσης μηχανισμούς που λειτουργούν ανεξάρτητα από το παραδοσιακό VBA.
Ανταλλαγή Δυναμικών Δεδομένων (DDE) και ένεση CSV
Το Excel διαθέτει ένα παλαιό πρωτόκολλο που ονομάζεται Dynamic Data Exchange (DDE), σχεδιασμένο για να επιτρέπει την ανταλλαγή δεδομένων μεταξύ ενεργών εφαρμογών (για παράδειγμα, τη ροή ζωντανών δεδομένων χρηματιστηριακών τιμών από ένα ξεχωριστό πρόγραμμα σε ένα κελί του Excel).
- Πώς Λειτουργεί η Ένεση Τύπων:
Όταν ένα κελί υπολογιστικού φύλλου αρχίζει με χαρακτήρες όπως
=,@,+ή-, το Excel ερμηνεύει το περιεχόμενο ως τύπο. Εάν ένας επιτιθέμενος ελέγχει την είσοδο που εξάγεται σε ένα υπολογιστικό φύλλο (όπως ένα μη φιλτραρισμένο πεδίο “Σχόλια” σε μια web εφαρμογή που εξάγεται σε CSV ή XLSX), μπορεί να ενθέσει:=cmd|'/C powershell.exe -w hidden -enc <base64_payload>'!A0 - Όταν ανοίξει, το Excel αξιολογεί τον τύπο, ειδοποιεί τον χρήστη με ένα προτροπή για την εκκίνηση μιας εξωτερικής εφαρμογής και, εάν εγκριθεί, εκτελεί το σύστημα κελύφους.
Παραδοσιακές μακροεντολές Excel 4.0 (XLM)
Πριν από την εισαγωγή του VBA το 1993, το Excel χρησιμοποιούσε ένα σύστημα μακροεντολών βασισμένο σε τύπους γνωστό ως Excel 4.0 (XLM) macros. Αυτές οι μακροεντολές βρίσκονται μέσα σε ειδικά φύλλα μακροεντολών αντί για ξεχωριστό έργο VBA.
Επειδή οι μακροεντολές XLM γράφονται ως τύποι κελιών (όπως =EXEC("calc.exe")), παρακάμπτουν πολλές τυπικές μηχανές στατικής ανάλυσης VBA. Οι επιτιθέμενοι προτιμούσαν τις μακροεντολές XLM στα τέλη της δεκαετίας του 2010 και αρχές της δεκαετίας του 2020 για να αποφύγουν την αυτοματοποιημένη ανίχνευση, πριν η Microsoft τις απενεργοποιήσει εξ ορισμού στις σύγχρονες εκδόσεις επιχειρησιακών κατασκευών.
Κακόβουλες Εξωτερικές Συνδέσεις και Αντικείμενα OLE
Ένα συνηθισμένο βιβλίο εργασίας .xlsx μπορεί ακόμη να προκαλέσει κίνδυνο μέσω εξωτερικών πόρων:
- Πακέτα OLE ενσωματωμένα: Ένας επιτιθέμενος μπορεί να εισάγει ένα εκτελέσιμο αρχείο που κρύβεται ως ενσωματωμένο εικονίδιο PDF απευθείας στο φύλλο εργασίας.
- Εξωτερικοί Σύνδεσμοι Βιβλίου Εργασίας & Web Queries: Ένα XLSX μπορεί να περιέχει εξωτερικές αναφορές που αυτόματα εκκινούν αιτήματα HTTP GET σε διακομιστές εντολών-ελέγχου (C2) που ελέγχονται από επιτιθέμενο κατά το άνοιγμα του αρχείου, κυρίως για αναγνώριση ή επιθέσεις συλλογής hash netNTLM.
5. Ενίσχυση Επιχειρήσεων & Στρατηγικές Άμυνας σε Βάθος
Η άμυνα ενάντια στις απειλές που προέρχονται από το Excel απαιτεί μια πολυεπίπεδη προσέγγιση που καλύπτει την επιθεώρηση δικτύου, τη διαμόρφωση συστήματος, τους ελέγχους πρόσβασης και τις επιχειρησιακές διαδικασίες.
+─────────────────────────────────────────────────────────+
|                  ENTERPRISE DEFENSE LAYERS               |
+─────────────────────────────────────────────────────────+
|  PERIMETER: Drop inbound .xlsm, .xla, and .xltm at mail |
|  gateway unless cryptographically signed or exempted.   |
+---------------------------------------------------------+
|  IDENTITY & POLICY: Enforce ASR rules and apply         |
|  Mark of the Web (MotW) macro execution blocks.         |
+---------------------------------------------------------+
|  RUNTIME: Hook AMSI into Office to evaluate dynamic     |
|  VBA buffers directly before execution.                 |
+---------------------------------------------------------+
|  STORAGE: Restrict macro execution exclusively to       |
|  managed, centralized Trusted Locations.                |
+─────────────────────────────────────────────────────────+
1. Επιβολή Σήματος του Ιστού (MotW) Φραγής Μακροεντολών
Το 2022, η Microsoft ενημέρωσε τη προεπιλεγμένη συμπεριφορά των εφαρμογών Office: τα μακροεντολές σε αρχεία που προέρχονται από το διαδίκτυο αποκλείονται εξ ορισμού.
Όταν ένας χρήστης κατεβάζει ένα αρχείο μέσω προγράμματος περιήγησης ή εξωτερικού πελάτη, τα Windows προσθέτουν στο αρχείο ένα εναλλακτικό ρεύμα δεδομένων (ADS) με όνομα Zone.Identifier (Η ζώνη 3 υποδεικνύει το Διαδίκτυο). Για αρχεία που φέρουν αυτή τη σήμανση, το Excel απενεργοποιεί πλήρως τις μακροεντολές και εμφανίζει ένα κόκκινο banner ασφαλείας: > "ΚΙΝΔΥΝΟ ΑΣΦΑΛΕΙΑΣ: Η Microsoft έχει αποκλείσει τις μακροεντολές από την εκτέλεση επειδή η πηγή αυτού του αρχείου δεν είναι αξιόπιστη."
Διοικητική Ενέργεια: Διασφαλίστε ότι αυτή η συμπεριφορά επιβάλλεται μέσω της Πολιτικής Ομάδας και δεν μπορεί να παρακαμφθεί από τους τελικούς χρήστες:
- Διαδρομή GPO:
User Configuration > Administrative Templates > Microsoft Excel 2016 > Excel Options > Security > Trust Center - Ρύθμιση: Ενεργοποιήστε "Αποκλεισμός εκτέλεσης μακροεντολών σε αρχεία Office από το Διαδίκτυο".
2. Διαμόρφωση Κανόνων Μείωσης Επιφάνειας Επίθεσης (ASR)
Οι οργανισμοί που χρησιμοποιούν το Microsoft Defender for Endpoint θα πρέπει να ενεργοποιήσουν τους βασικούς κανόνες Μείωσης Επιφάνειας Επίθεσης που έχουν σχεδιαστεί ειδικά για τις εφαρμογές Office:
Αποκλεισμός δημιουργίας θυγατρικών διεργασιών από τις εφαρμογές Office(GUID:D4F940AB-401B-4EFC-AADC-AD5F3C50688A)- Αποτρέπει το Excel από την εκκίνηση PowerShell, CMD ή μηχανών σεναρίων.
Αποκλείστε τις εφαρμογές Office από την έγχυση κώδικα σε άλλες διεργασίες(GUID:75668C1F-73B5-4CF0-BB93-3ECF5CB7CC84)Αποκλείστε κλήσεις Win32 API από μακροεντολές Office(GUID:92E6390C-CF9E-43CE-BD8C-0E6F0FE66680)
3. Εκμετάλλευση της Διεπαφής Σάρωσης Αντι-Κακόλογου (AMSI)
Οι σύγχρονες εκδόσεις του Microsoft 365 ενσωματώνουν την εκτέλεση VBA απευθείας με το AMSI. Ακόμη και αν ένας επιτιθέμενος εφαρμόσει πολύπλοκη απόσυρση συμβολοσειρών ή VBA stomping, η μηχανή χρόνου εκτέλεσης VBA μεταβιβάζει τις ανασυντεθειμένες, μη κρυπτογραφημένες εντολές στο εγκατεστημένο antivirus/EDR σας τη στιγμή ακριβώς πριν από την εκτέλεση. Διασφαλίστε ότι η προστασία του τελικού σημείου σας παρακολουθεί ενεργά τα γεγονότα χρόνου εκτέλεσης του AMSI.
4. Μετάβαση σε Έμπιστες Τοποθεσίες και Ψηφιακά Πιστοποιητικά
Για οργανισμούς που εξαρτώνται από αυτοματοποιημένα φύλλα εργασίας για τις καθημερινές λειτουργίες:
- Αφαιρέστε τα ανεπιθύμητα αρχεία XLSM στους φακέλους Λήψεις ή στην επιφάνεια εργασίας των χρηστών.
- Χρησιμοποιήστε Έμπιστες Τοποθεσίες: Περιορίστε την εκτέλεση μακροεντολών αποκλειστικά σε δικτυακές κοινόχρηστες περιοχές μόνο για ανάγνωση που διαχειρίζονται οι διαχειριστές IT.
- Ψηφιακή Υπογραφή Κώδικα: Υποχρεώστε όλες τις εσωτερικά αναπτυγμένες μακροεντολές να υπογράφονται κρυπτογραφικά με πιστοποιητικό που εκδίδεται από την εταιρική Υποδομή Δημοσίου Κλειδιού (PKI). Διαμορφώστε το Excel ώστε να εκτελεί μόνο ψηφιακά υπογεγραμμένες μακροεντολές και να αποκλείει σιωπηλά τις μη υπογεγραμμένες.
6. Η Προοπτική του Προγραμματιστή: Δημιουργία Ασφαλούς Αυτοματοποίησης
Αν δημιουργείτε λογισμικό που αναλύει, δημιουργεί ή καταναλώνει αρχεία Excel (π.χ., pipelines Python χρησιμοποιώντας pandas/openpyxl, μικροϋπηρεσίες Node.js ή εφαρμογές C#/.NET), εφαρμόστε αυτά τα μέτρα ασφαλείας ανάπτυξης:
Απορρίψτε Μη Αναμενόμενες Μορφές Αρχείων στο Όριο Μεταφόρτωσης: Εάν η εφαρμογή σας αναμένει οικονομικές αναφορές, επικυρώστε αυστηρά ότι τα εισερχόμενα αρχεία συμμορφώνονται με
.xlsx. Εξετάστε τα εσωτερικά magic bytes (την τυπική κεφαλίδα zip50 4B 03 04) και βεβαιωθείτε ότι δεν υπάρχουν καταχωρήσειςvbaProject.binστο ευρετήριο του αρχείου πριν αποθηκευτούν σε cloud buckets ή βάσεις δεδομένων.Καθαρίστε τα Δεδομένα από Εισαγωγή Τύπων: Κατά την εξαγωγή εισόδου που δημιουργείται από χρήστες σε αρχεία CSV ή XLSX, προσθέστε ένα απόστροφο (
') ή ένα κενό στην αρχή κάθε κελιού που ξεκινά με επικίνδυνους χαρακτήρες (=,+,-,@,\t,\r):def sanitize_for_spreadsheet(value: str) -> str: if value and value[0] in ('=', '+', '-', '@', '\t', '\r'): return f"'{value}" return valueΜεταβείτε από VBA σε Office Scripts ή Web Add-ins: Για σύγχρονη αυτοματοποίηση επιχειρήσεων, αφαιρέστε εντελώς το παλαιό VBA:
- Office Scripts: Γραμμένα σε TypeScript, τα Office Scripts εκτελούνται σε περιβάλλον cloud με sandbox και λειτουργούν ομαλά σε εκδόσεις web και desktop χωρίς να εκθέτουν κλήσεις στο εγγενές σύστημα λειτουργικού.
- Office Web Add-ins: Κατασκευασμένα με χρήση τυπικού HTML, CSS και σύγχρονης JavaScript, τα web add-ins επικοινωνούν μέσω διαχειριζόμενων JavaScript API και είναι απομονωμένα από το τοπικό λειτουργικό σύστημα.
7. Συνοπτικός Κατάλογος Ελέγχου για την Ασφάλεια Φύλλων Εργασίας
- Επιβολή
.xlsxαπό προεπιλογή: Απαιτείται όλα τα τυπικά ροές εργασίας των χρηστών να αποθηκεύουν ως.xlsxχωρίς μακροεντολές. - Αποκλεισμός μακροεντολών προερχόμενων από το Διαδίκτυο: Επιβεβαιώστε ότι η επιβολή πολιτικής MotW έχει αναπτυχθεί σε όλη την οργάνωσή σας μέσω GPO ή Intune.
- Ενεργοποίηση κανόνων ASR: Απαγορεύει στα προϊόντα Office να δημιουργούν ερμηνευτές εντολών ή θυγατρικές διεργασίες.
- Απόσυρση του Excel 4.0 (XLM): Διασφαλίστε ότι οι παλαιές μηχανές μακροεντολών XLM είναι μόνιμα απενεργοποιημένες σε όλους τους σταθμούς εργασίας.
- Καθαρισμός εξαγωγών εφαρμογών: Προστατεύστε τις διαδικασίες δημιουργίας CSV και Excel από έγχυση CSV/τύπων.
- Μετάβαση προς Office Scripts: Μετατρέψτε τις παλαιές διοικητικές μακροεντολές σε Office Scripts που βασίζονται σε TypeScript και διαχειριζόμενα API.
Με την αντιμετώπιση των λογιστικών φύλλων όχι μόνο ως αρχεία εγγράφων, αλλά ως δομημένα λογισμικά κοντέινερ που διαθέτουν δυνατότητες εκτέλεσης, οι ομάδες ασφαλείας και οι προγραμματιστές μπορούν να εξουδετερώσουν αποτελεσματικά ένα από τα παλαιότερα διανύσματα επίθεσης στην επιχειρηματική υπολογιστική.
Συχνές Ερωτήσεις (FAQ)
Q1: Μπορεί ένα αρχείο που λήγει σε .xlsx να εκτελέσει κακόβουλο μακροεντολή;
Όχι, το πρότυπο OpenXML απαγορεύει αυστηρά τον κώδικα μακροεντολών σε αρχεία .xlsx, και το Excel θα απορρίψει ή θα αφαιρέσει οποιοδήποτε έργο VBA που ενσωματώνεται σε ένα γνήσιο .xlsx κοντέινερ.
Q2: Τι πρέπει να κάνω αν ένα αρχείο Excel μου ζητήσει “Enable Editing” ή “Enable Content”;
Χορηγείτε άδειες μόνο εάν γνωρίζετε τον αποστολέα και περιμένατε το αρχείο· αυτή η προτροπή είναι το κύριο σημείο ελέγχου που επιτρέπει σε μη αξιόπιστες μακροεντολές να εκτελέσουν κώδικα.
Q3: Πώς το Microsoft Excel καθορίζει αν ένα αρχείο προέρχεται από το διαδίκτυο;
Τα Windows προσθέτουν ένα κρυφό ρεύμα “Mark of the Web” (Zone.Identifier) στα ληφθέντα αρχεία, το οποίο υποδεικνύει στο Excel να τα ανοίξει σε Προστατευμένη Προβολή και να αποκλείσει τις μακροεντολές από προεπιλογή.
Q4: Είναι τα αρχεία CSV πιο ασφαλή από τα αρχεία XLSX και XLSM;
Τα αρχεία CSV δεν μπορούν να περιέχουν εγγενείς μακροεντολές VBA, αλλά παραμένουν ευάλωτα σε επιθέσεις ένεσης τύπων εάν περιέχουν κακόβουλες εντολές που εκτελεί το Excel κατά το άνοιγμα.
Q5: Πώς διαφέρουν τα σύγχρονα Office Scripts από τα παραδοσιακά μακροεντολές VBA;
Τα Office Scripts εκτελούνται σε TypeScript μέσα σε περιβάλλον εκτέλεσης sandbox, εμποδίζοντας την πρόσβαση στο τοπικό σύστημα αρχείων, τη γραμμή εντολών ή τα API του λειτουργικού συστήματος.